Fransada ən azı 350 supermarketin soyutma sistemini sıradan çıxaran hakerlərin axtarışına başlanılıb.

Fransada ən azı 350 supermarketin soyutma sistemini sıradan çıxaran hakerlərin axtarışına başlanılıb. Kiberhücum nəticəsində çoxlu sayda ərzaq məhsulu yararsız hala düşüb.
“Reuters” agentliyinin məlumatına görə, hücum “Carrefour”, “Monoprix”, “Intermarché” və “Coopérative U” supermarket şəbəkələrinə təsir edib. Hakerlər soyuducu qurğuların temperatur parametrlərini əl ilə dəyişmək imkanı əldə ediblər. Nəticədə bəzi mağazalarda ət və dondurulmuş məhsullar atılmalı olub.
Fransalı müstəntiqlər indiyədək hücuma görə məsuliyyəti üzərinə götürən hər hansı haker qrupunu müəyyən edə bilməyiblər. Kibercinayətkarların pul tələbi ilə çıxış etməməsi də araşdırma aparanları təəccübləndirib.
Kibertəhlükəsizlik üzrə mütəxəssislərin ilkin qiymətləndirməsinə görə, hücumun həyata keçirilməsi nisbətən asan olub. Zərərçəkən soyutma sistemlərində Danimarkanın “Danfoss” şirkətinin proqram təminatından istifadə edilib. Şirkət daha əvvəl bir sıra cihazların istismar müddətini başa vurduğunu, onların proqram və təhlükəsizlik yeniləmələrini artıq almadığını və ya köhnəlmiş proqram təminatı ilə işlədiyini bildirmişdi.
Avqust ayında “Claroty” şirkəti “Danfoss”un AK-SM 800A nəzarət cihazında təhlükəsizlik boşluqları barədə məlumat yayıb. Həmin boşluqların hücumçulara autentifikasiya mexanizmini keçmək və ələ keçirilmiş cihazlarda öz kodlarını icra etmək imkanı yarada biləcəyi qeyd olunub. Sonradan bu zəifliklərin aradan qaldırıldığı bildirilib.
Hücumun sistemlərə hansı üsulla həyata keçirildiyi hələlik rəsmi şəkildə açıqlanmayıb. Bununla belə, ekspertlər ehtimal edirlər ki, hakerlər köhnəlmiş proqram təminatından və internet üzərindən əlçatan olan idarəetmə interfeyslərindən istifadə etmiş ola bilərlər.
“Pen Test Partners” şirkətinin kibertəhlükəsizlik üzrə mütəxəssisi Ken Munronun sözlərinə görə, bu hadisə elementar kibertəhlükəsizlik qaydalarına əməl edilməməsinin ciddi nəticələrə səbəb ola biləcəyini göstərir. Qorunmayan avadanlıqlara müdaxilə ərzaq itkisi ilə yanaşı, əhəmiyyətli maliyyə zərərinə də gətirib çıxara bilər.
“Reuters” agentliyinin internetə qoşulmuş cihazları aşkarlayan “Shodan” xidməti vasitəsilə apardığı yoxlama zamanı “Danfoss”un internetdən əlçatan olan ən azı 4500 idarəetmə interfeysi aşkarlanıb. Agentlik onların neçəsinin həssas proqram təminatından istifadə etdiyini müstəqil şəkildə müəyyənləşdirə bilməyib.
İnternet infrastrukturunu təhlil edən Fransanın “Onyphe” şirkəti isə aşkarlanan cihazların yalnız kiçik bir hissəsinin proqram təminatının son versiyası ilə işlədiyini bildirib.
Hadisə internetə qoşulan sənaye və ticarət avadanlıqlarının təhlükəsizliyinin vacibliyini bir daha gündəmə gətirib. Mütəxəssislər sistemlərin mütəmadi yenilənməsini, köhnəlmiş avadanlıqların dəyişdirilməsini və internet üzərindən idarəetməyə çıxışın etibarlı şəkildə qorunmasını tövsiyə edirlər.
 Mətndə səhv var? Onu siçanla seçin və Ctrl+Enter düyməsini basın.


 Prezidentin 4 saatdan çox davam edən mətbuat konfransı -
 Azərbaycanın yeganə fransızdilli “Le Carrefour” qəzetinin 15 yaşı tamam olur
 Azərbaycanlı haker: “Milyonlarla pulu bankdan çıxardım, sonra da…”
 Azərbaycanın yeganə fransızdilli “Le Carrefour” qəzetinin 14 yaşı tamam olur
 İlham Əliyevin iştirakı ilə Nizami Gəncəvi Beynəlxalq Mərkəzi müzakirələr keçirib - YENİLƏNİB
 Özüm üçün (hekayə)
 Kəndlinin sıxışdırılması sosial partlayışa gedən yoldur
 Ölüm haqq olsa da, vaxtsız gedişlər üzücüdür...
 Vicdanın və Kişiliyin Ünvanına Yazılan Məktub – Hacı Hekayətin Ruhuna
 Ölkələr arasında rəsmi səfərlər bu əlaqələrə çox önəm verildiyinə bir sübutdur - Özəl
 İranda girov götürülən mühəndis azad edilib, beş nəfər öldürülüb
 Almaniya, İtaliya və Belçikadan Aİ qanunvericiliyinə “təcili əyləc” mexanizmi təklifi
 KİV: Rostov vilayətində zavodda yanğın baş verib
 Ağ Ev: Tramp ABŞ-ın Yunanıstandakı səfirindən istefa verməsini istəyib
 Niderlandın xarici işlər naziri Azərbaycana səfər edəcək
 Yeni doğulmuş körpə üzərində mürəkkəb cərrahi əməliyyat keçirilib
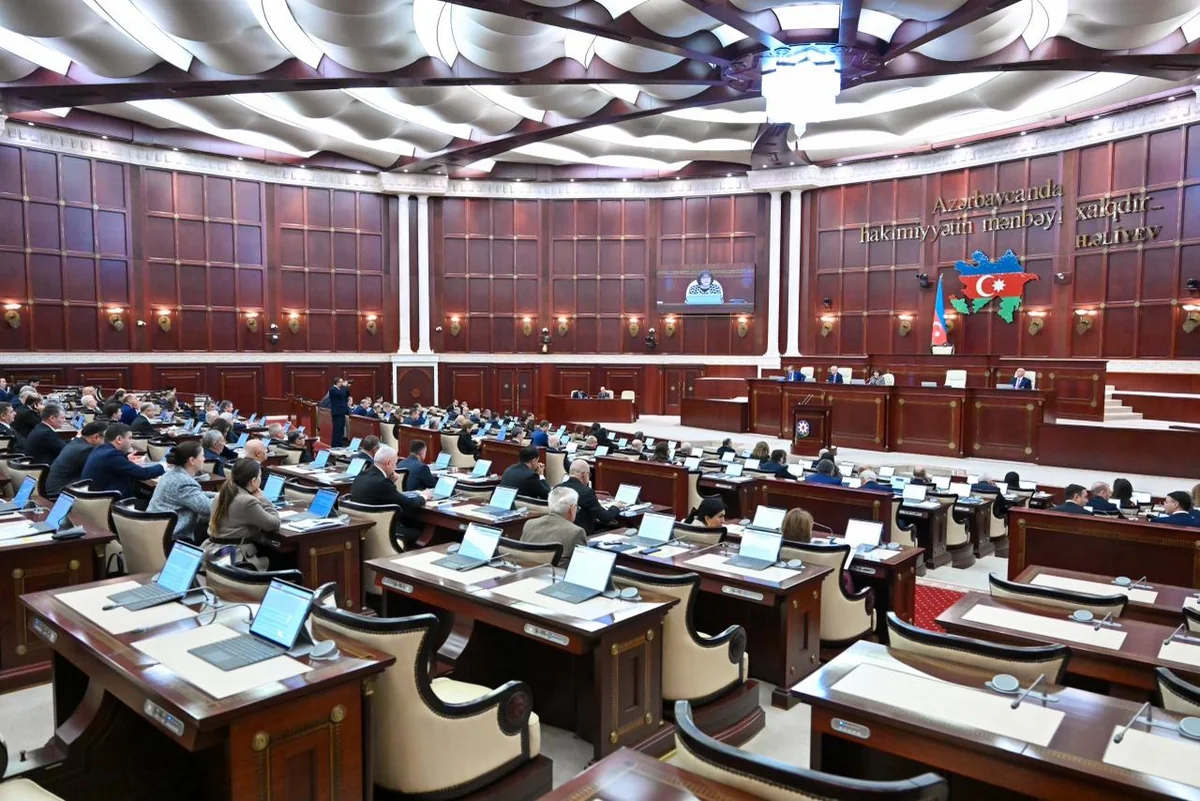 Milli Məclisin oktyabrın 16-da keçiriləcək iclasında 12 məsələ müzakirə ediləcək - YENİLƏNİB
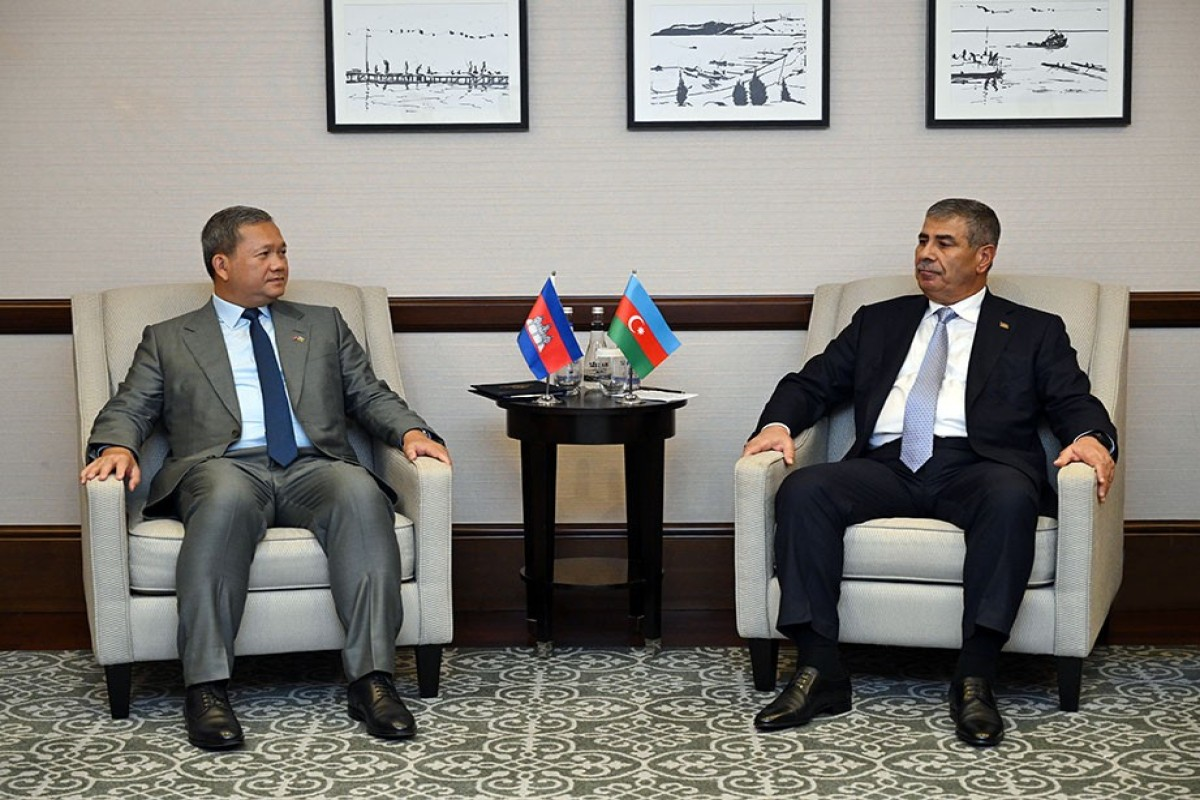 Zakir Həsənov Kambocanın Baş naziri ilə görüşüb
 Sadır Japarov sabah Azərbaycana səfər edəcək
 Professor Tərlan Quliyev vəfat edib
 Kəmaləddin Heydərov Sudanın Azərbaycandakı səfiri ilə görüşüb
 Roma Papası XIV Leo ağciyərindəki törəməyə görə əməliyyat olunacaq
 Polşa Rusiyanı Starlink stansiyasına qarşı təxribatda ittiham edib: Almaniyada iki nəfər saxlanılıb
 FİFA referisi Əliyar Ağayev UEFA Avropa Liqasına təyinat alıb
 Enerji atəşkəsi, dizel sövdələşməsi – Rusiya-Ukrayna müharibəsində yeni bir sınaq
 XİN rəhbəri: Almaniya Ermənistan-Azərbaycan sülh prosesində irəliləyişi dəstəkləyir
 Məktəbli geyimi, məktəb mədəniyyəti, sosial bərabərlik, intizam və milli dəyərlər vəhdət təşkil etməlidir
 Qaradağda məktəb direktorunun avtomobilini yandırmaqda təqsirləndirilən şəxs həbs edilib
 Azərbaycan “PATA Hosted Buyers Summit Baku 2026” tədbirinə ev sahibliyi edəcək
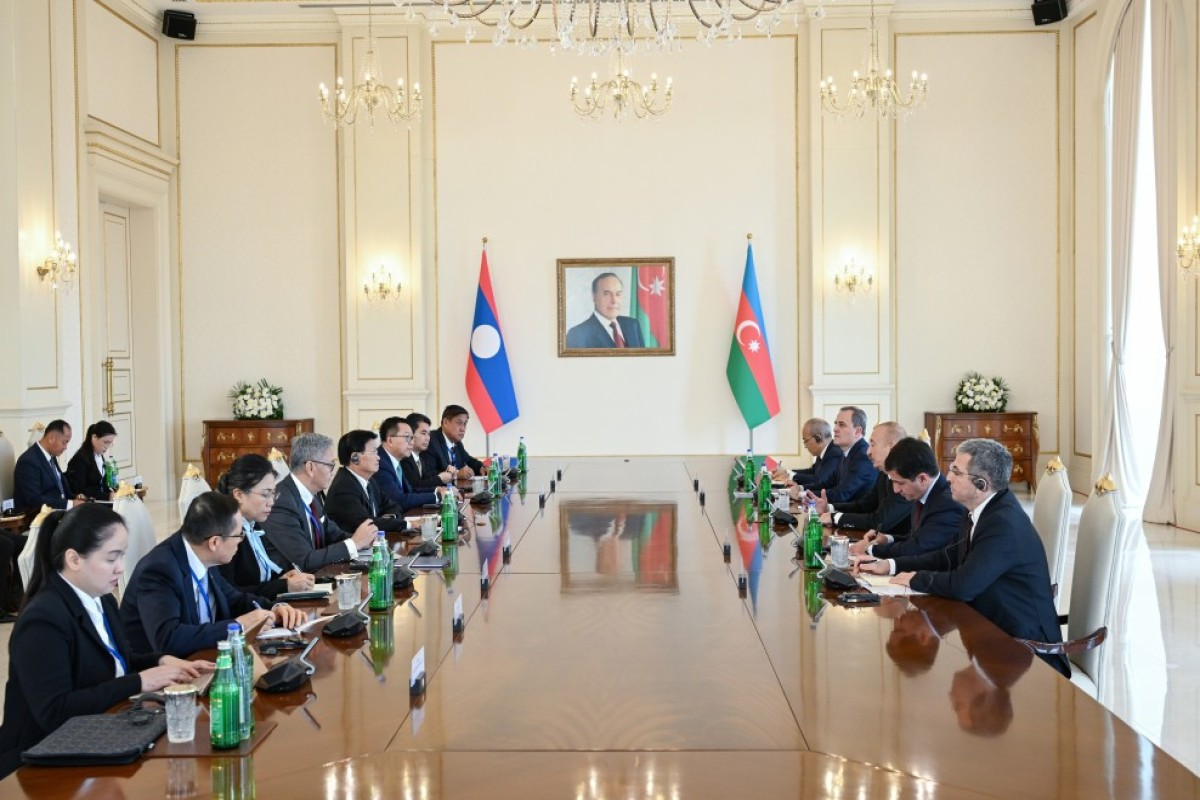 Prezident İlham Əliyevin Laos Prezidenti ilə geniş tərkibdə görüşü olub - FOTO - YENİLƏNİB
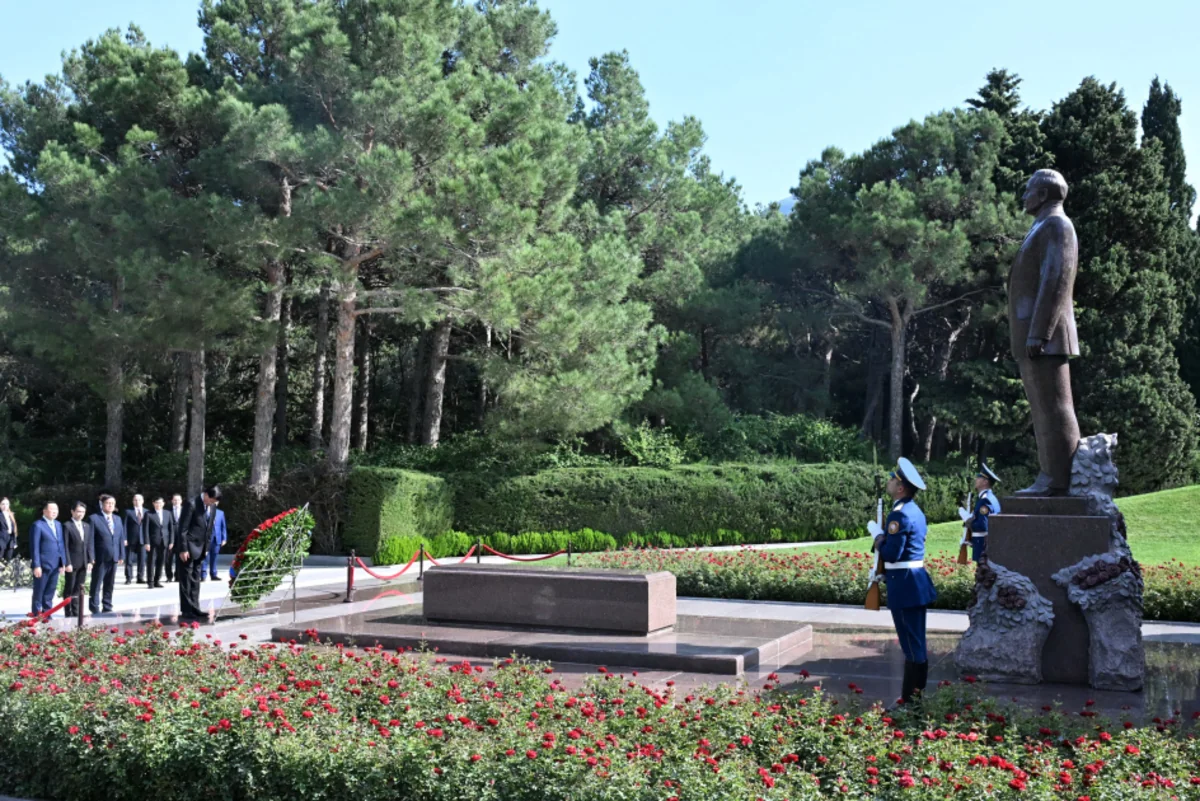 Laos Prezidenti Fəxri xiyabanı ziyarət edib
 Azərbaycan və Laos arasında xidməti pasport sahibləri üçün viza rejimi ləğv edilir
 Azərbaycan XİN Səudiyyə Ərəbistanına başsağlığı verib
 Azərbaycanın Asiya strategiyası: yeni tərəfdaşlıqlar və genişlənən əməkdaşlıq
 Bakıda 26, rayonlarda 29 dərəcə isti olacaq
 Təyyarələrdə heyətin iş və istirahət vaxtının tənzimlənməsi proseduru müəyyənləşir
 Parlamentdə təhlükəli mallarla bağlı tədbirlər dairəsinin müəyyənləşdirilməsi birinci oxunuşdan keçib
 Siyasi tərəfdaşlıqdan iqtisadi nəticələrə doğru
 Lənkəran sakini arvadını bıçaqlayıb, 3 yaşlı oğlu da xəsarət alıb - YENİLƏNİB
 Güç Elinize Geçtiğinde, Gerçekten Kim Olursunuz?
 Azərbaycan Laosdan olan tələbələr üçün təqaüd sistemi təklif edib
 Nəsimi Musayevdən hadisə ilə bağlı iddia
 Paşinyan Azərbaycanla sülh sazişi məsələsini gündəmə gətirib
 Lənkəranda ana və körpəsi ağır vəziyyətdə xəstəxanaya yerləşdirilib
 İran məhsullarının dünya bazarında mövqeyi gücləndirilməlidir - Pezeşkian
 “Roşka”nın məhkəmə işi yekunlaşdı
 Milli Məclisin plenar iclası başlayıb, 13 məsələ müzakirə olunacaq
 Laos Prezidentinin Bakıda rəsmi qarşılanma mərasimi olub
 Laos Prezidentinin Bakıda rəsmi qarşılanma mərasimi olub
 Bakı, Sumqayıt və Abşeronda sabah pensiyaların ödənilməsi nəzərdə tutulub
 “44” filminin premyerasında şəhid analarına ehtiram
 Məktəbli formasının sosial əhəmiyyəti
 Ramin Məmmədov: Milli kimlik və dünyəvilik bir-birini tamamlayır
 NATO İranın üzv ölkələrə və tərəfdaşlarına qarşı hərəkətlərini pisləyib
 NATO təliminin iştirakçıları Zəfər Muzeyində olub
 ABŞ-də əyləncə parkında bir nəfər ölüb, bir neçə nəfər xəsarət alıb
 Bakı məktəbində şagird hadisəsi
 Tramp: Putinlə Zelenski arasındakı nifrət Ukrayna münaqişəsinin həllinə mane olur
 Qara dənizdə iki gəmiyə dron hücumu olub, heyətdə 8 Azərbaycan vətəndaşı var